Protegemos los expedientes de los clientes.
Dónde se guardan los expedientes de los clientes, quién puede abrirlos y qué se registra al hacerlo.
El inicio de sesión requiere un segundo factor.
Los administradores pueden exigirlo a todos, y las sesiones web inactivas se cierran automáticamente.
- CifradoEn tránsito y en reposo
- Solo su centroUn expediente de otro centro responde como si no existiera
- Por rolEl rol de cada persona determina lo que puede hacer
- RegistradoQuién lo abrió, cuándo y desde dónde
Información de salud protegida
Su centro es la entidad cubierta. Acquire es su asociado comercial, conforme a un acuerdo de asociado comercial firmado.
Usamos los expedientes únicamente para operar y proteger el servicio y cumplir las obligaciones legales. Nunca los vendemos ni los usamos para publicidad.
Qué incluye
Nombres, fechas de nacimiento, resultados de evaluaciones, objetivos, datos de ensayos y notas.
Si ocurre una vulneración
Si ocurre una vulneración de información de salud protegida no asegurada, notificamos a su centro según lo exige HIPAA.
Cómo trabajamos
Desarrollamos y probamos con datos sintéticos y con copias de datos de producción que se depuran antes de salir de ese entorno.
Cuánto tiempo conservamos los expedientes
Mientras su acuerdo esté vigente. Después se devuelven o destruyen según lo establecido en él.
Cada centro es una organización independiente.
Cada cuenta y cada cliente pertenecen a una organización. Un expediente de otro centro responde como si no existiera.
Dentro de ella, el rol de cada persona determina lo que puede hacer.
Desplácese horizontalmente para comparar los roles.
| Acción | Administrador de la organización | BCBA | RBT |
|---|---|---|---|
| Todos los roles | |||
| Registrar y deshacer ensayos | Sí | Sí | Sí |
| Consultar clientes y sus objetivos | Sí | Sí | Sí |
| Administradores de la organización y BCBA | |||
| Crear y modificar objetivos | Sí | Sí | No |
| Añadir y editar habilidades en la biblioteca | Sí | Sí | No |
| Ver informes | Sí | Sí | No |
| Solo administradores de la organización | |||
| Configurar evaluaciones | Sí | No | No |
| Invitar al personal y asignar roles | Sí | No | No |
| Consultar el registro de auditoría | Sí | No | No |
Soporte de Acquire
El equipo de soporte de Acquire usa un rol separado para ayudarle, y el registro de auditoría de Acquire documenta ese acceso.
Otros proveedores
Algunos proveedores operan partes del servicio, como el alojamiento y la supervisión de errores. Cada uno está sujeto a un contrato, y los que pueden acceder a información de salud protegida han firmado acuerdos de asociado comercial. La política de privacidad (en inglés) los identifica.
Dónde se guardan los datos de los clientes
Acquire se ejecuta en Amazon Web Services en Estados Unidos.
Conexiones
Cifradas en tránsito.
TLS 1.2 o posterior, detrás de un cortafuegos de aplicaciones web.
Aplicación
Fuera de la internet pública.
La aplicación se ejecuta en subredes privadas sin direcciones públicas.
Base de datos
Cifrada en reposo y con copias de seguridad.
Una base de datos administrada con conexión privada y recuperación a un momento determinado.
Documentos
Archivos privados, enlaces de corta duración.
Almacenamiento cifrado sin acceso público, compartido mediante enlaces que caducan.
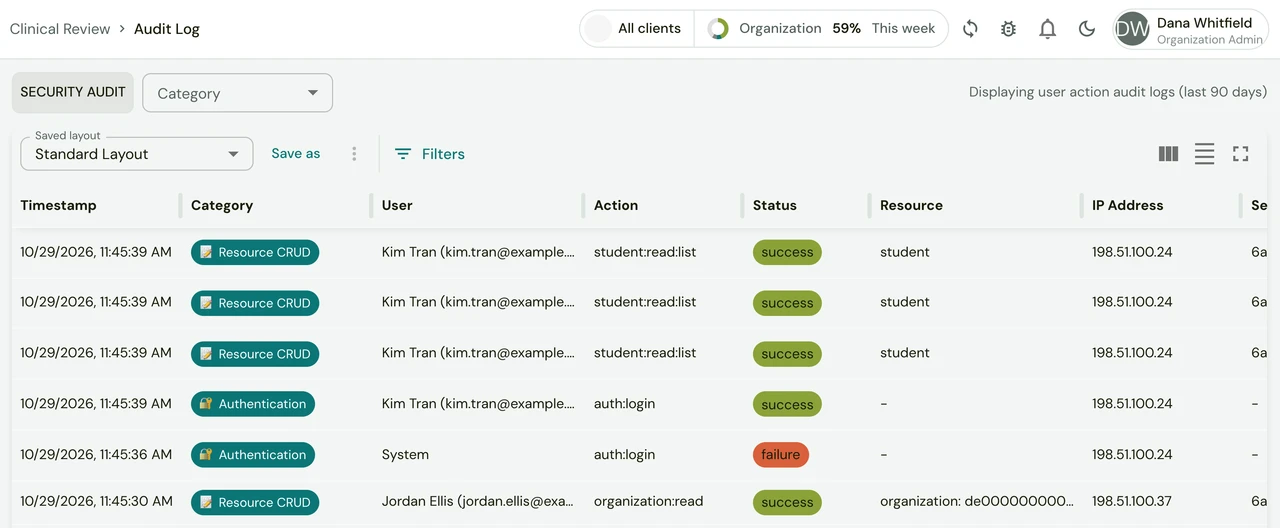
El registro de auditoría documenta cada acceso.
Cada entrada indica quién hizo qué en cada expediente, cuándo y desde dónde.
Qué registra
Inicios de sesión, incluidos los intentos fallidos; acceso a clientes, objetivos y documentos; ensayos registrados; cambios en los objetivos; invitaciones al personal y cambios de rol.
Quién lo consulta
Los administradores de la organización lo consultan en la aplicación.
Inicio de sesión e iPads compartidos
Varios miembros del personal pueden compartir un iPad, a veces sin conexión.
El inicio de sesión requiere una contraseña y un segundo factor.
Una aplicación de autenticación o un código por correo electrónico, con códigos de respaldo. Los administradores pueden exigirlo a todos.
Las contraseñas incorrectas repetidas bloquean la cuenta.
Demasiados intentos fallidos suspenden el inicio de sesión, y cada intento queda registrado.
Una sesión web inactiva se cierra automáticamente.
Tras 15 minutos de inactividad, el servidor cierra la sesión.
Los datos del iPad están cifrados.
Los datos de los clientes están cifrados, con la clave en el llavero de iOS, y se excluyen de las copias de seguridad del dispositivo. Los ensayos pendientes de sincronizar también están cifrados.
La aplicación se bloquea por inactividad.
Se bloquea tras 15 minutos de inactividad. Cada persona la desbloquea con su propio PIN.
Se puede revocar el acceso de un iPad perdido.
Revocamos su acceso. Cuando vuelve a conectarse, cierra la sesión y borra los datos de los clientes.
- Evaluación
- Enseñanza
- Mantenimiento